

软件简介
Wireshark 是一款长期维护的开源网络协议分析软件,在运维、网络安全和开发领域被广泛使用。它能够实时捕获网卡上的流量,并将杂乱的数据包解码为结构化信息,便于检测网络故障、排查应用异常或分析安全威胁。本次更新的 4.6.8 版本延续了其一贯的稳定性,同时完善了部分协议解析细节。
核心功能
Wireshark 的核心能力在于对网络流量的深度透视,主要功能集中在以下几个方面:
- 实时与离线抓包:可选定有线或无线网卡进行实时捕获,也能打开已保存的抓包文件进行离线分析,两者切换非常流畅。
- 数百种协议解码:从常见的 TCP/IP、UDP、HTTP 到加密的 SSL/TLS,乃至工业或物联网专用协议,均能自动识别并逐层展开字段。
- 双过滤器机制:捕获前可设置条件只留存特定流量,捕获后又能通过显示过滤器快速隐藏无关数据包,大幅提升排查效率。
- 图形化统计视图:内置流量图表、对话列表和服务响应时间等可视化工具,方便观察带宽占用趋势或定位延迟瓶颈。
- 跨平台与格式兼容:支持 Windows、macOS 和 Linux,并且能直接读取 PCAP、PCAPNG 等常见抓包文件,数据复用门槛低。
使用体验
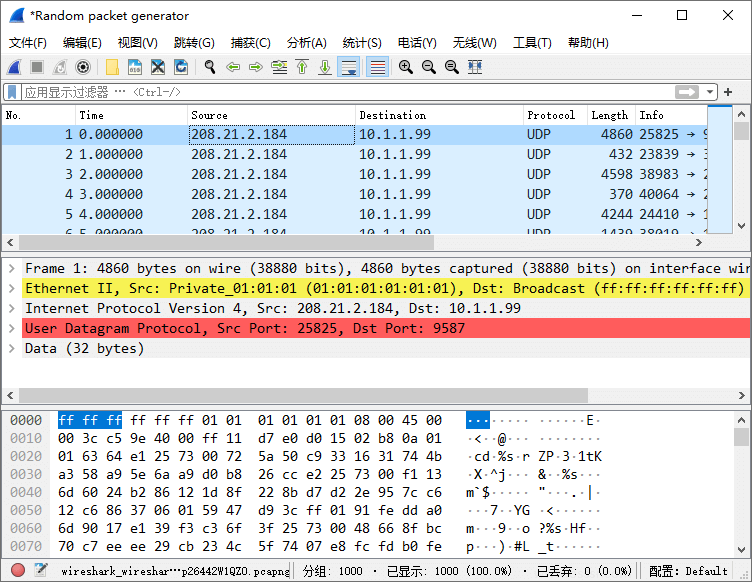
对于普通用户,最直观的体验是抓包后,每个数据包会按 OSI 模型分层展示,点击任意一层即可看到头部字段的详细含义。跟踪 TCP 流功能特别适合调试 HTTP 接口或邮件服务器,能够一键还原完整的会话内容。网络管理员常利用它的着色规则和自定义列,将异常重传或错误包突出显示。安全测试人员则会借助过滤语法(如 tcp.port == 80 或 dns.qry.name contains "example")快速定位可疑流量。虽然功能丰富带来了一定的学习曲线,但官方文档和示例捕获文件提供了良好的引导,适合网络初学者边用边学,也完全满足资深工程师的日常分析需求。
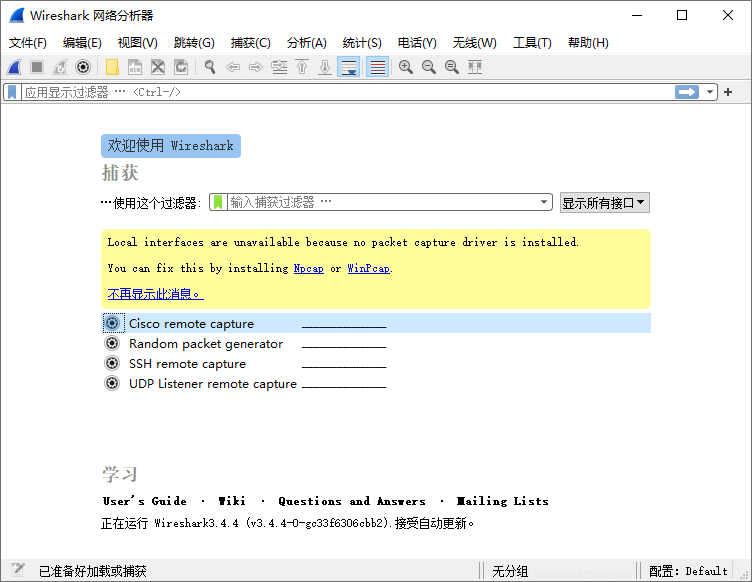
软件截图
下载地址
夸克网盘(永久有效):https://pan.quark.cn/s/6c8f5737d060
本站整理发布,仅供学习交流,请在下载后 24 小时内删除,喜欢请支持正版。
本站全部免费,如果觉得内容有用,可打赏支持服务器续费打赏支持
© 版权声明
THE END




暂无评论内容