
一、这个项目解决的是什么问题
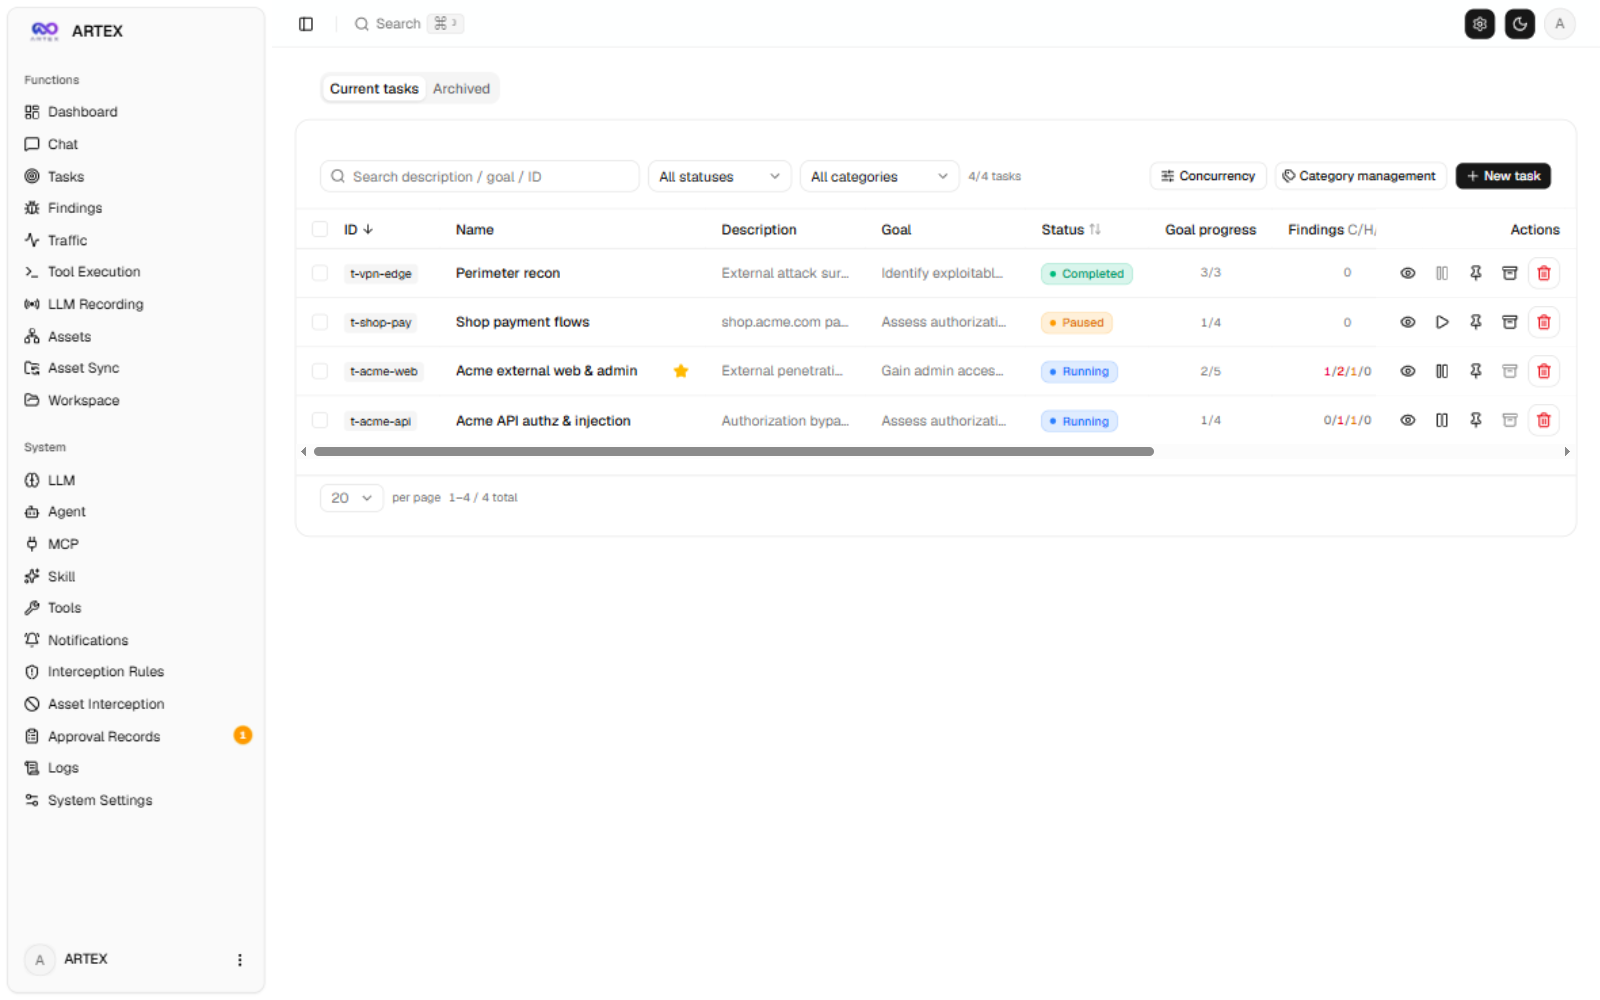
大模型接进安全测试这件事,大多数产品的做法是「聊天框加个壳」:你问它一句,它编一段听起来很像的话,你不知道它真的发了请求还是只是推理了一遍。ARTEX 的定位写在它 README 的第一行——「会留下凭证的自动化渗透测试」。核心不是模型多聪明,是每一条结论都绑着证明它的原始请求和响应。
它自托管、单二进制、唯一外部依赖是 PostgreSQL。项目是 AGPL-3.0,1.27 万星,当前版本 0.6.0。上游是 Autumn-27/ARTEX,BaaRai 这个仓库是英文版。
二、核心设计机制
它把「想」和「做」分成两个角色:planner 负责把目标拆成意图,worker 负责用真实工具执行。planner 不碰目标,worker 不做规划。这个分离让每一方的上下文都很干净。
它的核心数据结构是两张互相链接的图。一张是资产图——知道目标有什么:域名、子域、IP、服务、应用、接口,按公司归属组织,父子关系和去重键由程序算,agent 只负责提交原始观察。另一张是探索图——知道试过什么:目标、意图、事实、发现、提示,用「派生自」「产出」「证明」这些边连成一条条链路。两张图之间用锚点绑定,所以任何一个结论都能顺着链路回到它基于哪个资产、哪次执行。
它的运行是事件驱动的闭环:图变了就唤醒 planner,planner 读一遍当前图和覆盖情况,派零到多个意图;worker 领一个,取原始资产,用真实工具跑,把结果写回图;再唤醒 planner,直到目标被证明。要注意「派零个意图」是常态——没有新方向就是做完了,这是它避免无意义动作的方式。
三、功能拆解
证据链:内置一个录制型代理,所有 Bash 和 HTTP 调用都被追踪。发现项只有绑定了证明响应、并且能逐字引用证据,才算「已验证」。重放功能可以重跑记录下来的请求。
浏览器扩展:给需要登录的目标用。你在浏览器里正常登录一次(验证码、邮箱验证码、两步验证都支持),会话被抓下来,后续的请求就能带着这个会话跑。
重测:有一个专门的 retester 角色复跑发现项,记录「仍可复现」「已修复」「无法确认」,可以自动把已修复的移走,原证据和报告保留。
人工闸门:每一次工具调用都可以要求人工批准。规则支持字符串、正则,以及一个比较特别的形式——argv 前缀(一串一到八个 token,只匹配 Bash,只认解析后前缀完全相等的单条简单命令;管道、列表、重定向、子 shell 都不匹配)。每次批准都记录是谁批的:人、规则、模型、还是系统。
范围与预算:范围行定义覆盖率的分母,范围外的资产不探索。预算分两层——整个任务的 token 与轮次上限,和单次 worker 的上限。接近上限就进强制收尾,剩余预算不够就不启新 worker。重启之后已花的额度会恢复。
噪声控制:三档(安静、平衡、激进)控制对目标的请求节奏——每主机速率、突发、在飞上限、抖动、429 和 503 的退避、短 GET 缓存。同时把对应的低慢参数传给 agent。
不可信输出边界:工具返回的内容默认被夹在随机标记之间,当数据处理而不是当指令处理。这是防「目标站点在响应里写一句忽略之前的指令」这类注入的。
多模型轮换:可以配多个 LLM 配置,worker 之间按 A、B、A、B 分派,跟完成顺序无关。不同 provider 上可以并发,每个意图保持自己选的 provider 除非故障转移。planner 用任务当前的配置。
四、适合谁,不适合谁
适合的是:有自己的测试环境、想跑自动化安全测试的人;需要一个「结论可追溯」的工具、而不是「一段听起来合理的报告」的团队;已经用 Kali 那套工具链、想加一层编排的人;需要多模型容错、不想被单一 provider 卡住的人。
不适合的是:期待装上就自动打靶、不用配范围的人——它需要你明确写清楚测什么;不愿意自己维护 PostgreSQL 和代理证书的人;以及只想看报告不想看证据的人,这个项目的价值恰恰在证据。
五、几个需要提前知道的限制
第一,没有预构建镜像可拉。README 明确说「永远从你的 checkout 构建」,所以第一次启动要编译。镜像里已经带了扫描器工具链(nmap、nuclei、httpx、katana、ffuf、dalfox、sqlmap、ripgrep、curl、npm)。
第二,界面默认只监听本机。要从别的机器访问得显式设绑定地址,或者用反向代理、SSH 隧道。首次认领要一次性 setup token,从日志里拿。
第三,预构建的二进制必须用启动脚本起,不要直接跑主程序。启动脚本带退避重启,直接跑主程序崩了就是崩了。
第四,探索需要大模型。没有 key 也能装、也能进界面,但 planner 不工作就只是空转。可以用本地 Ollama。
第五,这是安全测试工具,用之前要确认你有对目标的授权。范围行不是装饰,它决定覆盖率的分母。
六、项目现状
当前版本 0.6.0,2026 年 11 月 11 日发布。项目结构是 Go 后端加 Next.js 前端(前端用 go:embed 嵌进单二进制),PostgreSQL 存图。发布流程做得比较规范:每个 release 附 SHA256SUMS 和 CycloneDX 格式的软件物料清单,可以用 GitHub 的 attestation 命令校验来源。跨平台打包脚本能出 Linux、macOS、Windows 的 amd64 和 arm64。
七、常见问题
问:它跟直接用 nmap、sqlmap 有什么区别?
答:那些是工具,这是编排层。它决定下一步跑什么、把结果记进图、把结论绑到证据上。工具还是那些工具。
问:需要 GPU 吗?
答:不需要。计算都在远端模型那边,本地只跑扫描器和数据库。
问:必须用云端的模型吗?
答:不必。支持本地 Ollama,没有 key 也能配。也可以配多个 provider 做轮换。
问:数据会传出去吗?
答:只有发给模型的那部分会出本机,取决于你配的 provider。数据库、证据、图都在你自己的 PostgreSQL 里。
问:能测外部目标吗?
答:技术上能,但要有授权。范围行决定它探索什么,写清楚再跑。
问:装起来复杂吗?
答:最省事是一条安装脚本,检测 Docker 后给两个选项:全 Docker 或者本地构建。手动的话就是复制环境变量文件、设数据库密码、起 compose。
下载地址
夸克网盘(永久有效):https://pan.quark.cn/s/8823a75ddf48
本教程由「宝藏星球屋」整理,更多软件、游戏、开源项目都在 https://cbge.top。


暂无评论内容